Ένας πελάτης μας προώθησε τον προηγούμενο μήνα ένα ερωτηματολόγιο ασφάλειας με μια στεγνή σημείωση: «απαντήστε ή δεν ανανεώνουμε τη σύμβαση». Απασχολεί εννέα άτομα. Το NIS2 δεν τον αφορά άμεσα, κι όμως τον βρήκε — μέσω του πελάτη του. Αυτό είναι το σημείο που ξεφεύγει από τους περισσότερους ιδιοκτήτες.
Τι ζητά το NIS2, με απλά λόγια
Το NIS2 είναι η ευρωπαϊκή οδηγία για την ασφάλεια δικτύων και πληροφοριών, και κάθε κράτος μέλος τη μεταφέρει στο εθνικό δίκαιο. Καλύπτει βασικές και σημαντικές οντότητες σε τομείς όπως ενέργεια, μεταφορές, υγεία, τράπεζες, νερό, δημόσια διοίκηση, ψηφιακές υποδομές και ορισμένους ψηφιακούς παρόχους. Γενικά στοχεύει μεσαίους και μεγάλους οργανισμούς, οπότε μια εταιρεία εννέα ατόμων συνήθως μένει εκτός άμεσου πεδίου. Η επισκόπηση της Επιτροπής απαριθμεί τους τομείς.
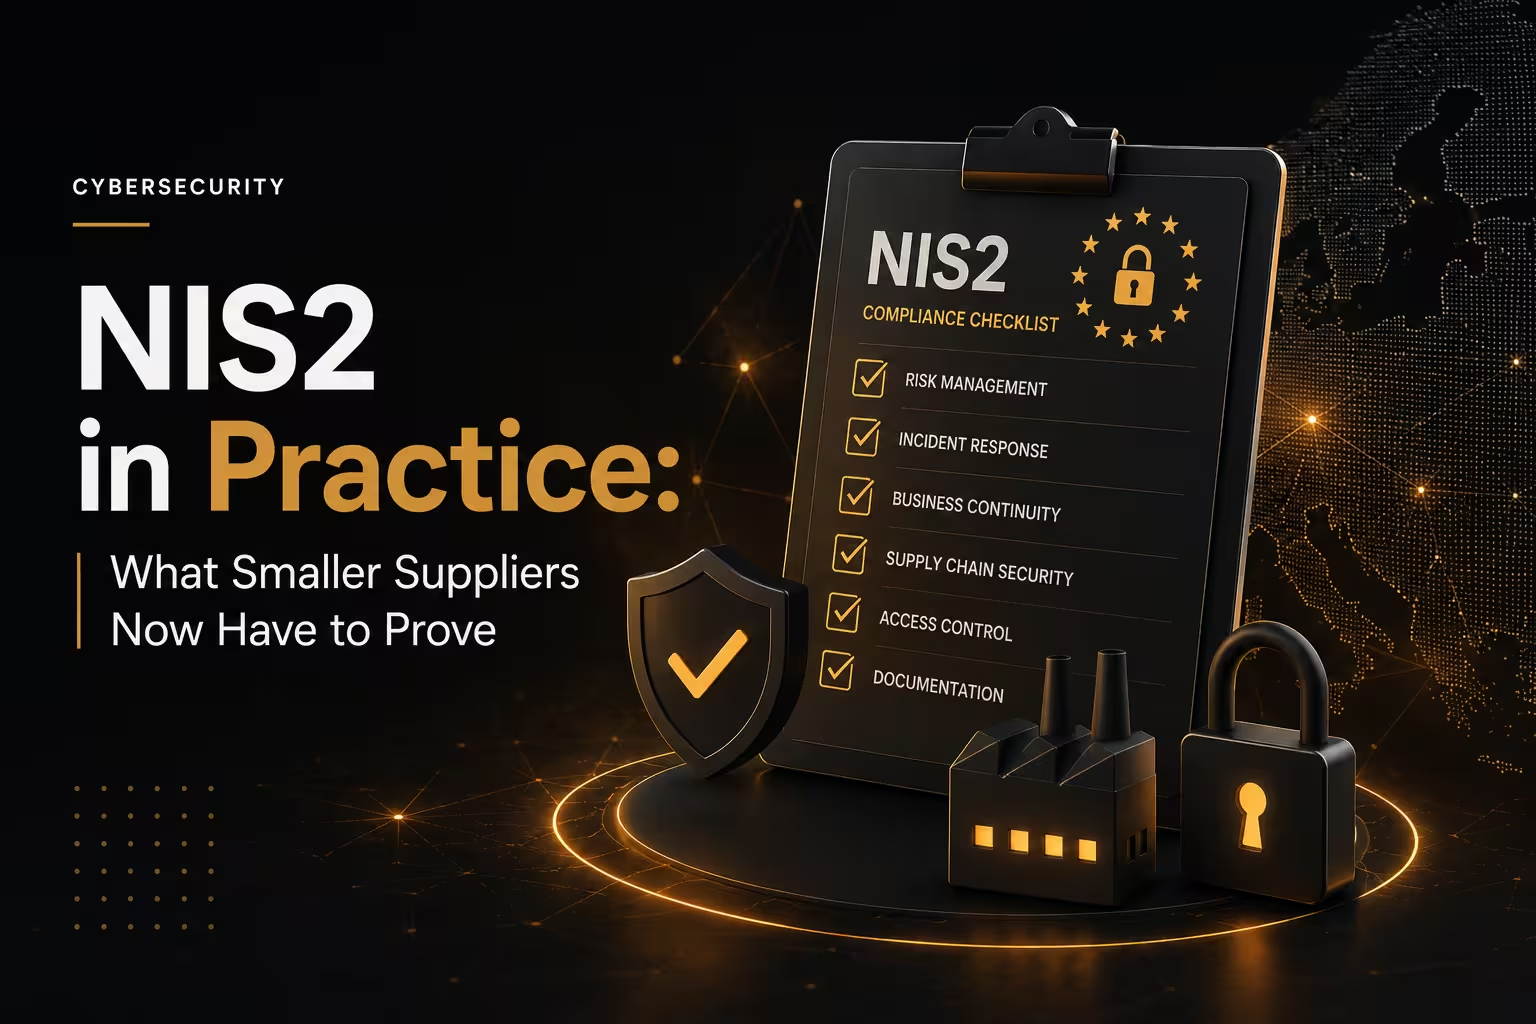
Τρεις υποχρεώσεις μετράνε περισσότερο. Πρώτα, μέτρα διαχείρισης κινδύνου: πολιτικές, έλεγχος πρόσβασης, ενημερώσεις, backups, κρυπτογράφηση και εκπαίδευση προσωπικού. Δεύτερον, αναφορά περιστατικών με σφιχτό χρονοδιάγραμμα — έγκαιρη προειδοποίηση σε 24 ώρες, πληρέστερη γνωστοποίηση σε 72 ώρες και τελική έκθεση μέσα σε έναν μήνα. Τρίτον, ευθύνη της διοίκησης, καθώς η ηγεσία φέρει πλέον προσωπική ευθύνη επίβλεψης.
Γιατί καταλήγει στους μικρούς προμηθευτές
Ο μηχανισμός είναι απλός. Οι καλυπτόμενοι οργανισμοί οφείλουν να διαχειρίζονται τον κίνδυνο της εφοδιαστικής αλυσίδας, δηλαδή να αξιολογούν κάθε προμηθευτή με πρόσβαση σε συστήματα ή δεδομένα. Επομένως ο πάροχος hosting, το web agency, ο σύμβουλος ERP και το εργαλείο marketing ελέγχονται εμμέσως. Ως αποτέλεσμα, μικρές εταιρείες λαμβάνουν ερωτηματολόγια, συμβατικούς όρους και αιτήματα αποδείξεων που δεν είχαν προβλέψει. Παράλληλα, τα ίδια ερωτήματα έρχονται από ασφαλιστές και δημόσιους διαγωνισμούς.
Εκνευριστικό; Ελαφρώς. Ωστόσο, είναι και ευκαιρία. Ο προμηθευτής που απαντά γρήγορα και πειστικά κερδίζει δουλειά από ανταγωνιστές που καθυστερούν τρεις εβδομάδες.
Τι να ετοιμάσετε πριν φτάσει το ερωτηματολόγιο
- Λίστα συστημάτων και προσβάσεων. Ποια συστήματα κρατούν δεδομένα πελατών και ποιος τα φτάνει.
- Multi-factor authentication παντού. Πρώτα email και διαχείριση, χωρίς εξαίρεση για τον ιδιοκτήτη.
- Backups που έχετε επαναφέρει. Ένα αδοκίμαστο backup είναι ελπίδα, όχι μέτρο — δείτε τον οδηγό μας για σωστά backups.
- Ρουτίνα ενημερώσεων με ημερομηνίες, ώστε να δείχνετε ότι γίνονται προγραμματισμένα.
- Επαφή περιστατικών και σχέδιο μιας σελίδας. Ποιος καλεί ποιον, και σε πόσο χρόνο.
- Σύντομη πολιτική ασφάλειας — δύο σελίδες αξίζουν πιο πολύ από ένα template που δεν διαβάζει κανείς.
Τα περισσότερα από αυτά είναι βασική υγιεινή που θα θέλατε ούτως ή άλλως. Το checklist ασφάλειας WordPress καλύπτει το κομμάτι του site, και το άρθρο για το phishing με AI το ανθρώπινο κομμάτι, από όπου ξεκινούν τα περισσότερα περιστατικά.
Μια επιφύλαξη ειλικρινά: οι εθνικές εφαρμογές διαφέρουν σε χρονισμό και λεπτομέρεια, και η επιβολή ακόμη στρώνει. Οπότε επιβεβαιώστε τις υποχρεώσεις σας με νομικό και όχι με ένα blog, ούτε με το δικό μας. Αυτό που μπορείτε να κάνετε σήμερα είναι να ετοιμάσετε τις αποδείξεις. Γιατί όταν το NIS2 σας φτάσει μέσα από τη σύμβαση ενός πελάτη, όποιος έχει τα έγγραφά του έτοιμα κρατά τον λογαριασμό. Αν θέλετε βοήθεια στο τεχνικό μέρος, μιλήστε μας.